Die eigene Identität online nachzuweisen, ist in Europa noch immer erstaunlich umständlich. Je nach Land und Dienst musst du deinen Reisepass fotografieren, ein Selfie-Video aufnehmen, dich mit einem nationalen eID-System anmelden, das grenzüberschreitend nicht funktioniert, oder mehrere Tage auf eine manuelle Prüfung warten.
Mit eIDAS 2.0 will die EU diesen Flickenteppich durch ein einheitliches Verfahren ersetzen: eine Wallet für die digitale Identität auf dem Smartphone, die in jedem Mitgliedstaat funktioniert, nur die tatsächlich benötigten Attribute weitergibt und von einer festgelegten Gruppe von Unternehmen und öffentlichen Stellen akzeptiert wird.
Manche Dienste werden die Wallet akzeptieren müssen, andere können selbst entscheiden. Ob die Pflicht für deine Website gilt, hängt von deinen Authentifizierungsanforderungen, der Unternehmensgröße und der Art des angebotenen Dienstes ab.
Von eIDAS zu eIDAS 2.0
Die ursprüngliche eIDAS-Verordnung von 2014 schuf einen EU-weiten Rahmen für elektronische Identifizierung und Vertrauensdienste. Sie regelte die rechtliche Anerkennung elektronischer Signaturen, Siegel und Zeitstempel. Außerdem führte sie die gegenseitige Anerkennung nationaler eID-Systeme ein, sodass Bürger eines Mitgliedstaats ihre nationale eID grundsätzlich für öffentliche Dienste in einem anderen Mitgliedstaat verwenden konnten.
In der Praxis verlief die Einführung uneinheitlich. Die nationalen Systeme unterschieden sich stark, die Privatwirtschaft nutzte sie nur begrenzt, und viele Bürger hatten überhaupt kein notifiziertes eID-Mittel. Außerhalb einiger weniger öffentlicher Dienste blieb die grenzüberschreitende Nutzung weitgehend Theorie.
Die Verordnung (EU) 2024/1183, meist eIDAS 2.0 genannt, ändert die ursprüngliche Verordnung, um diese Schwächen zu beheben. Sie trat am 20. Mai 2024 in Kraft. Ihr Kernstück ist die europäische Brieftasche für die digitale Identität, meist kurz EUDI Wallet genannt.
Was die EU-Wallet für die digitale Identität ist
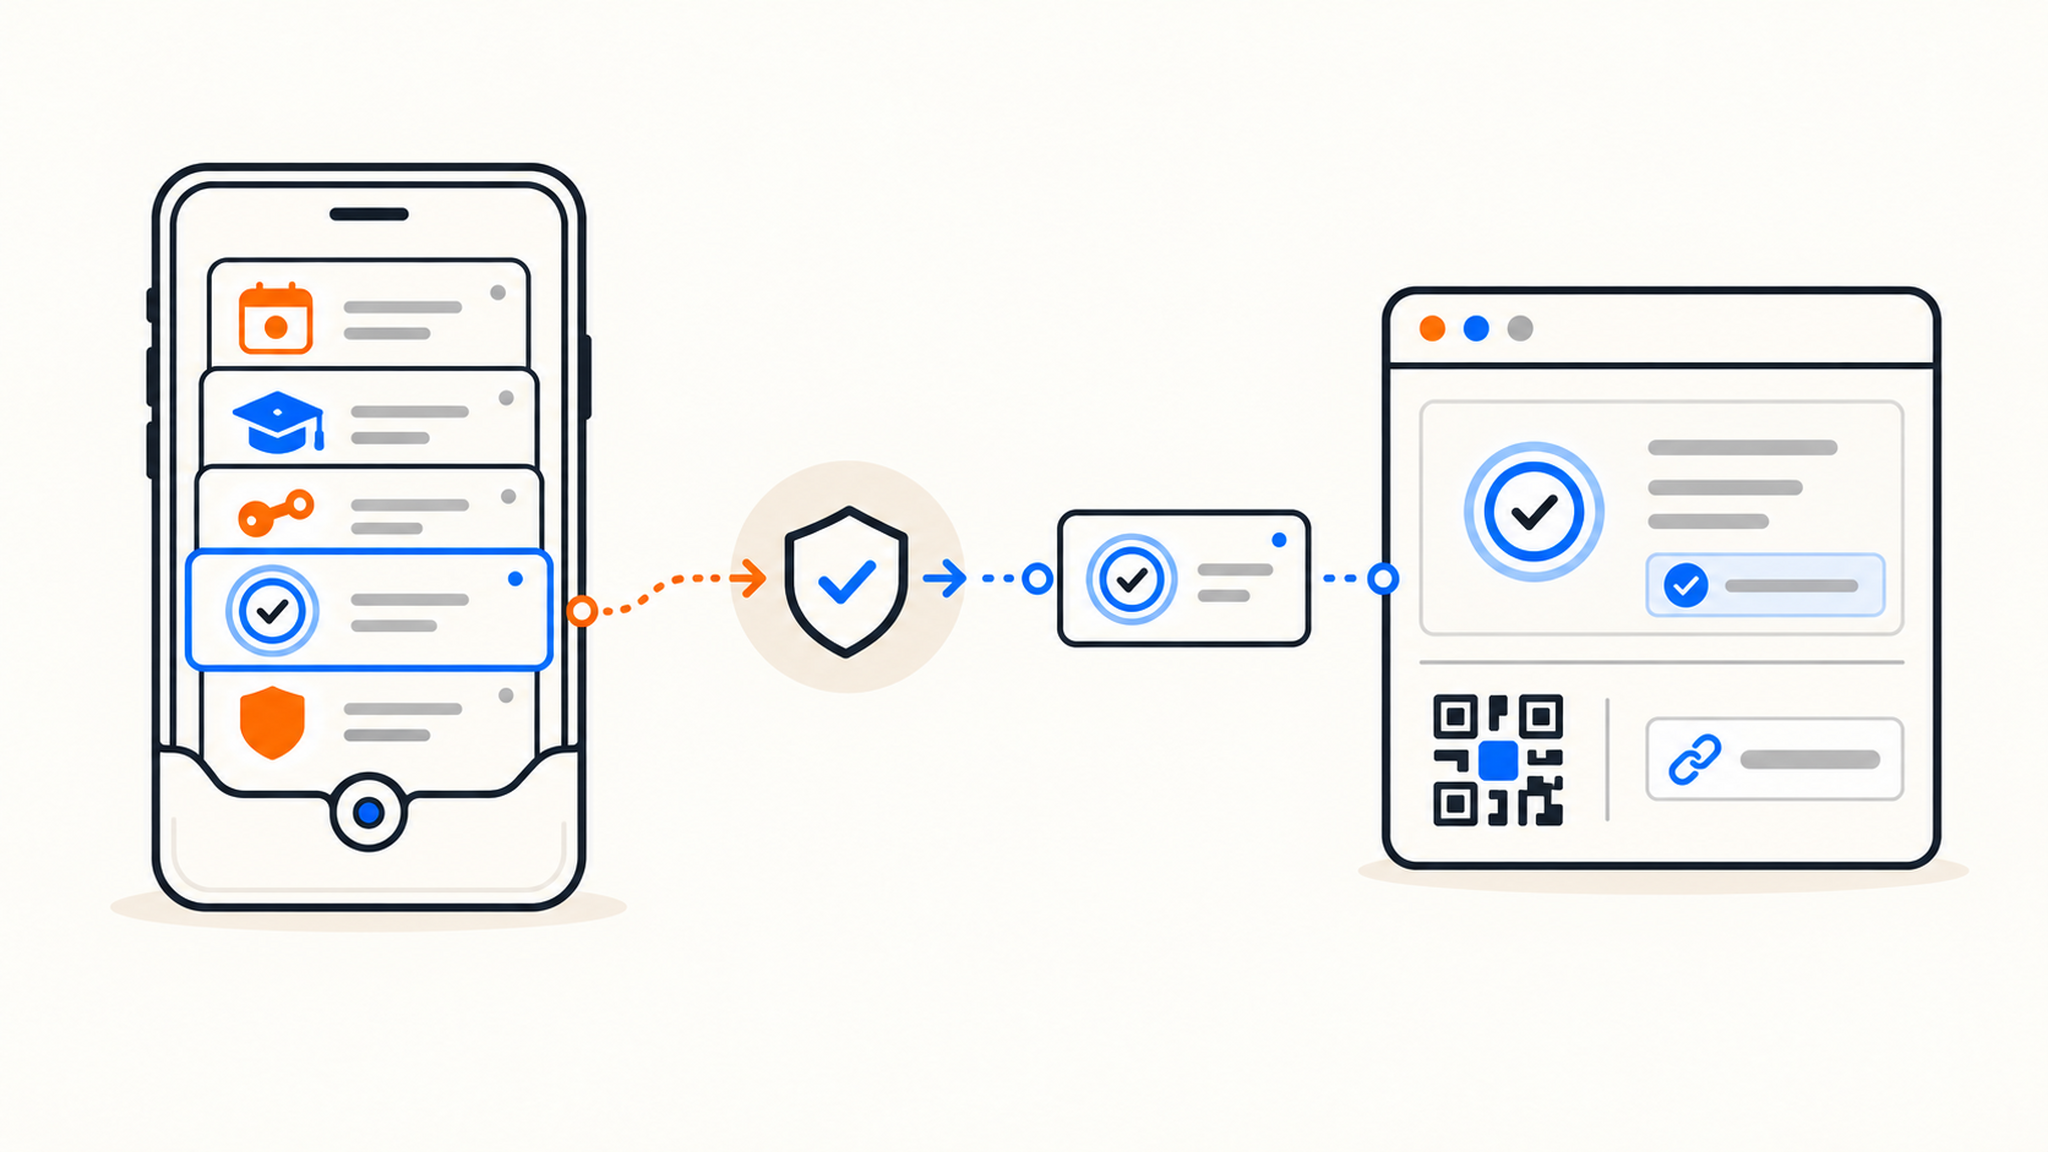
Die EUDI Wallet ist eine App, die jeder Mitgliedstaat bereitstellt oder anerkennt und die verifizierte Identitätsdaten sowie weitere Nachweise auf dem Gerät des Nutzers speichert. Es handelt sich nicht um eine einzige EU-weite App. Jedes Land gibt eine eigene Wallet heraus oder zertifiziert sie. Alle folgen jedoch einem gemeinsamen technischen Rahmen und funktionieren deshalb grenzüberschreitend.
Eine Wallet enthält Personenidentifizierungsdaten, also die vom Mitgliedstaat ausgestellten, verifizierten Kernattribute wie Name und Geburtsdatum. Darüber hinaus kann sie elektronische Attributsbescheinigungen speichern: etwa einen Führerschein, einen Hochschulabschluss, eine Berufsqualifikation oder einen Altersnachweis, ausgestellt von öffentlichen Stellen oder qualifizierten privaten Anbietern.
Mit der Wallet können Nutzer außerdem qualifizierte elektronische Signaturen erstellen. Die Mitgliedstaaten müssen diese Funktion für nicht berufliche Zwecke kostenlos anbieten. Schon das könnte verändern, wie Verbraucher Verträge und Formulare unterschreiben.
Welche Funktionen für Unternehmen wichtig sind
Die selektive Offenlegung ist die wichtigste Datenschutzfunktion. Muss ein Dienst lediglich wissen, ob jemand über 18 ist, kann die Wallet genau dieses Merkmal übermitteln statt des vollständigen Namens, Geburtsdatums und der Ausweisnummer. Ein Unternehmen kann so das Alter prüfen, ohne ein Identitätsdokument zu speichern.
Die Nutzer behalten bei jedem Austausch die Kontrolle. Jede Anfrage zeigt, welcher Dienst welche Daten anfordert, und kann bestätigt oder abgelehnt werden. Die Wallet führt ein Transaktionsprotokoll, in dem Nutzer nachvollziehen können, wer welche Daten angefragt hat. Verdächtige Anfragen lassen sich der nationalen Datenschutzbehörde melden.
Vertrauende Beteiligte (so bezeichnet die Verordnung Dienste, die die Wallet akzeptieren) müssen sich bei ihrem Mitgliedstaat registrieren und angeben, welche Daten sie anfordern wollen. Die Wallet zeigt den Nutzern die registrierte Identität des Anfragenden. Dadurch wird es für Phishing-Seiten erheblich schwieriger, sich als legitimer Dienst auszugeben.
Wichtige Termine
Die Verordnung ist bereits in Kraft, doch die konkreten Pflichten richten sich nach den Durchführungsrechtsakten der Kommission mit den technischen Standards. Die erste Reihe wurde Ende 2024 verabschiedet. Die Mitgliedstaaten müssen ihren Bürgern innerhalb von 24 Monaten nach Inkrafttreten der einschlägigen Rechtsakte mindestens eine Wallet anbieten. Die Frist endet damit etwa Ende 2026.
Die verpflichtende Akzeptanz folgt später. Private vertrauende Beteiligte im Anwendungsbereich müssen die Wallet innerhalb von 36 Monaten nach den einschlägigen Durchführungsrechtsakten akzeptieren. Diese Pflicht greift damit Ende 2027. Auch öffentliche Stellen mit Online-Diensten, die eine elektronische Identifizierung voraussetzen, müssen die Wallet akzeptieren.
Die nationalen Einführungen kommen unterschiedlich schnell voran. Mehrere Länder haben groß angelegte Pilotprojekte durchgeführt. Die Kommission testete separat eine App zur Altersverifikation, die auf demselben technischen Rahmen beruht. Verfolge daher die Entwicklung in deinem Land. Für deine Nutzer ist der Zeitpunkt, zu dem die Wallet tatsächlich weit verbreitet ist, wichtiger als die gesetzliche Frist.
Muss deine Website die Wallet unterstützen?
Für die meisten kleinen Unternehmen lautet die Antwort nein. Die Akzeptanzpflicht gilt für eine bestimmte Gruppe, nicht für jede Website mit Anmeldeseite.
Artikel 5f erfasst private vertrauende Beteiligte, die nach nationalem Recht, Unionsrecht oder aufgrund eines Vertrags für die Online-Identifizierung eine starke Nutzerauthentifizierung einsetzen müssen. Kleinstunternehmen und kleine Unternehmen nach der dort genannten EU-Definition sind ausdrücklich ausgenommen. Die Verordnung nennt Branchen, in denen dies häufig relevant ist, darunter Bank- und Finanzdienstleistungen, Verkehr, Energie, Gesundheit, soziale Sicherheit, Postdienste, Telekommunikation, digitale Infrastruktur, Bildung und Trinkwasser. Die Zugehörigkeit zu einer Branche allein reicht nicht. Prüfe die Anforderung an die starke Authentifizierung, die Ausnahme nach Unternehmensgröße und die einschlägige Frist, bevor du von einer Pflicht ausgehst.
Sehr große Online-Plattformen, die nach dem Digital Services Act als solche benannt sind, unterliegen einer eigenen Akzeptanzpflicht, wenn sie eine Authentifizierung verlangen. Voraussetzung sind ein freiwilliger Wunsch des Nutzers und die Beschränkung auf die für den Dienst erforderlichen Daten. Die Wallet muss als zusätzliche Option akzeptiert werden und darf nicht als einzige Anmeldemethode vorgeschrieben werden. Nutzer können nicht zu ihrer Verwendung verpflichtet werden.
Alle anderen können frei entscheiden. Ein typischer Onlineshop, eine SaaS-Anwendung oder eine Community-Website muss die Wallet nicht unterstützen, kann aber gute Gründe für eine freiwillige Integration haben.
Warum sich eine freiwillige Einführung lohnen kann
Die Altersprüfung ist der naheliegendste Anwendungsfall. Wer altersbeschränkte Produkte verkauft oder Inhalte mit Alterskontrolle anbietet, kann über selektive Offenlegung lediglich „über 18“ bestätigen lassen, ohne eine Ausweiskopie zu speichern. Das verringert den Aufwand für Nutzer und die Menge sensibler personenbezogener Daten in der eigenen Datenbank.
Ein weiterer Einsatzbereich sind KYC und Onboarding. Unternehmen, die heute Identitäten prüfen, etwa Marktplätze bei Verkäufern oder Plattformen bei Geschäftskunden, bezahlen für Dokumentenscans oder manuelle Kontrollen. Ein kryptografisch verifizierter Nachweis aus der Wallet ist schneller und zuverlässiger als ein hochgeladenes Foto.
Auch aus Sicht der DSGVO gibt es Vorteile. Weniger Daten lassen sich leichter rechtfertigen, absichern und löschen. Alter oder Identität zu verifizieren, ohne Dokumente aufzubewahren, ist eine bessere Ausgangslage als ein Ordner voller Passkopien.
Wie die Integration technisch funktioniert
Das Wallet-Ökosystem basiert auf offenen Standards, was für Betreiber eigener Infrastruktur hilfreich ist. Die Kommission veröffentlicht ein Architecture and Reference Framework sowie Referenzimplementierungen auf GitHub.
Für die Präsentation von Nachweisen wird OpenID for Verifiable Presentations verwendet, ein Teil der OpenID-for-Verifiable-Credentials-Spezifikationen der OpenID Foundation. Die Nachweise selbst gibt es in zwei Formaten: SD-JWT VC, einem JSON-basierten Format mit selektiver Offenlegung, und dem ursprünglich für mobile Führerscheine entwickelten mdoc-Format nach ISO/IEC 18013-5.
In der Praxis fungiert dein Dienst als Verifier. Er erstellt eine Präsentationsanfrage mit den gewünschten Attributen. Die Wallet des Nutzers antwortet mit einer signierten Präsentation. Der Verifier prüft das Vertrauen in den Aussteller, Signaturen, Gültigkeit und gegebenenfalls Widerrufsstatus, die Bindung an den Inhaber sowie die Bindung an die Anfrage, etwa über Audience und Nonce. Verwende eine gepflegte Implementierung; eine reine Signaturprüfung bildet keinen vollständigen Verifikationsablauf. Am Desktop kann der Nutzer einen QR-Code scannen, auf Mobilgeräten führt ein Deep Link in die Wallet-App.
So bereitest du dich als vertrauender Beteiligter vor
Kläre zuerst, ob du verpflichtet bist. Prüfe, ob deine Branche und deine aktuellen Authentifizierungsanforderungen unter die Akzeptanzpflicht ab Ende 2027 fallen. Berücksichtige auch die Ausnahme für Kleinstunternehmen und kleine Unternehmen. Bei Unsicherheit helfen die zuständige Branchenaufsicht oder die nationale eIDAS-Aufsichtsstelle weiter.
Bestimme anschließend, welche Attribute du tatsächlich brauchst. Selektive Offenlegung hilft nur, wenn du weniger anforderst. Ordne deshalb jedem Anwendungsfall den kleinsten nötigen Attributsatz zu: Altersnachweis, Wohnsitzland, verifizierter Name oder ein bestimmter Nachweis.
Beobachte als Nächstes das nationale Registrierungsverfahren. Vertrauende Beteiligte müssen sich bei ihrem Mitgliedstaat registrieren, bevor Wallets ihre Anfragen akzeptieren. Jedes Land richtet dafür ein eigenes Verfahren ein. In der Regel erhältst du ein Zugangszertifikat für vertrauende Beteiligte, mit dem sich dein Dienst gegenüber Wallets ausweist.
Wähle danach den Integrationsweg. Du kannst mit den Referenzbibliotheken einen eigenen Verifier entwickeln, eine Open-Source-Identitätsplattform nutzen, sobald sie OpenID for Verifiable Credentials unterstützt, oder Verifikation als Dienst einkaufen. Wenn du den Verifier selbst hostest, gelangen Identitätsdaten nicht in Systeme Dritter. Das passt zu Teams, die ihre Authentifizierung bereits auf einem VPS unter EU-Recht betreiben.
Teste schließlich, bevor die Nutzer kommen. Referenz-Wallets und Testumgebungen ermöglichen es, den Ablauf zu entwickeln und zu validieren, bevor nationale Wallets weit verbreitet sind.
Fazit
Mit eIDAS 2.0 soll jeder EU-Bürger bis etwa Ende 2026 Zugang zu einer Wallet für die digitale Identität erhalten. Die verpflichtende Akzeptanz für regulierte Branchen und sehr große Plattformen folgt Ende 2027. Für die meisten Websites bleibt die Unterstützung freiwillig. Durch selektive Offenlegung eignet sich die Wallet jedoch gut für Alters- und Identitätsprüfungen, ohne Dokumente speichern zu müssen.
Wenn du in einer regulierten Branche tätig bist, solltest du deine Anforderungen jetzt erfassen. Andernfalls lohnt es sich zu beobachten, wie schnell deine Nutzer die jeweilige nationale Wallet tatsächlich annehmen. Das ist das wichtigste Signal dafür, ob sich eine freiwillige Integration lohnt.
Danke fürs Lesen! Wenn du Identitätsprüfung oder Authentifizierung auf eigener Infrastruktur betreiben möchtest, bietet QDE unmanaged KVM VPS-Hosting in Amsterdam mit EU-basierter Infrastruktur, nicht überbuchtem RAM und Speicher sowie vollem Root-Zugriff für deinen eigenen Stack.
Fragen zu deiner Konfiguration? Kontaktiere unser Team, und wir helfen dir bei der Auswahl.
Häufig gestellte Fragen zu eIDAS 2.0 und der EU-Wallet für die digitale Identität
Was ist die EU-Wallet für die digitale Identität?
Die Wallet ist eine App, die jeder EU-Mitgliedstaat bereitstellt oder anerkennt und die verifizierte Identitätsdaten sowie weitere Nachweise auf dem Smartphone eines Nutzers speichert. Nutzer können ausgewählte Attribute an Online-Dienste übermitteln, Dokumente elektronisch signieren und die Wallet in allen Mitgliedstaaten verwenden.
Wann wird die EUDI Wallet verfügbar sein?
Die Mitgliedstaaten müssen ihren Bürgern innerhalb von 24 Monaten nach den zentralen Durchführungsrechtsakten mindestens eine Wallet bereitstellen. Die Frist endet damit etwa Ende 2026. Die tatsächliche Verfügbarkeit hängt von der Einführung im jeweiligen Land ab.
Muss meine Website die EU-Wallet für die digitale Identität akzeptieren?
Die Pflicht für die Privatwirtschaft erfasst grundsätzlich vertrauende Beteiligte, die gesetzlich oder vertraglich eine starke Nutzerauthentifizierung einsetzen müssen. Kleinstunternehmen und kleine Unternehmen nach der EU-Definition sind ausgenommen. Für sehr große Online-Plattformen gilt eine eigene Pflicht. Prüfe die genauen Fristen der Durchführungsrechtsakte und mögliche branchenspezifische Regeln; die Akzeptanzpflicht für die Privatwirtschaft wird Ende 2027 erwartet.
Ist die EU-Wallet für die digitale Identität für Bürger verpflichtend?
Nein. Die Nutzung ist freiwillig und für Privatpersonen kostenlos. Wo die Verordnung eine Alternative verlangt, dürfen Dienste die Wallet nicht als einzigen Zugangsweg vorschreiben.
Welche Standards verwendet die Wallet?
Für die Präsentation von Nachweisen kommt OpenID for Verifiable Presentations zum Einsatz. Nachweise liegen im Format SD-JWT VC oder ISO/IEC 18013-5 mdoc vor. Das Architecture and Reference Framework der Kommission dokumentiert den vollständigen technischen Aufbau.
Kann ich die Wallet ausschließlich zur Altersprüfung verwenden?
Ja. Über selektive Offenlegung kann ein Dienst nur den Nachweis anfordern, dass der Nutzer ein bestimmtes Mindestalter erreicht hat, ohne Name, Geburtsdatum oder Dokumentennummer zu erhalten.