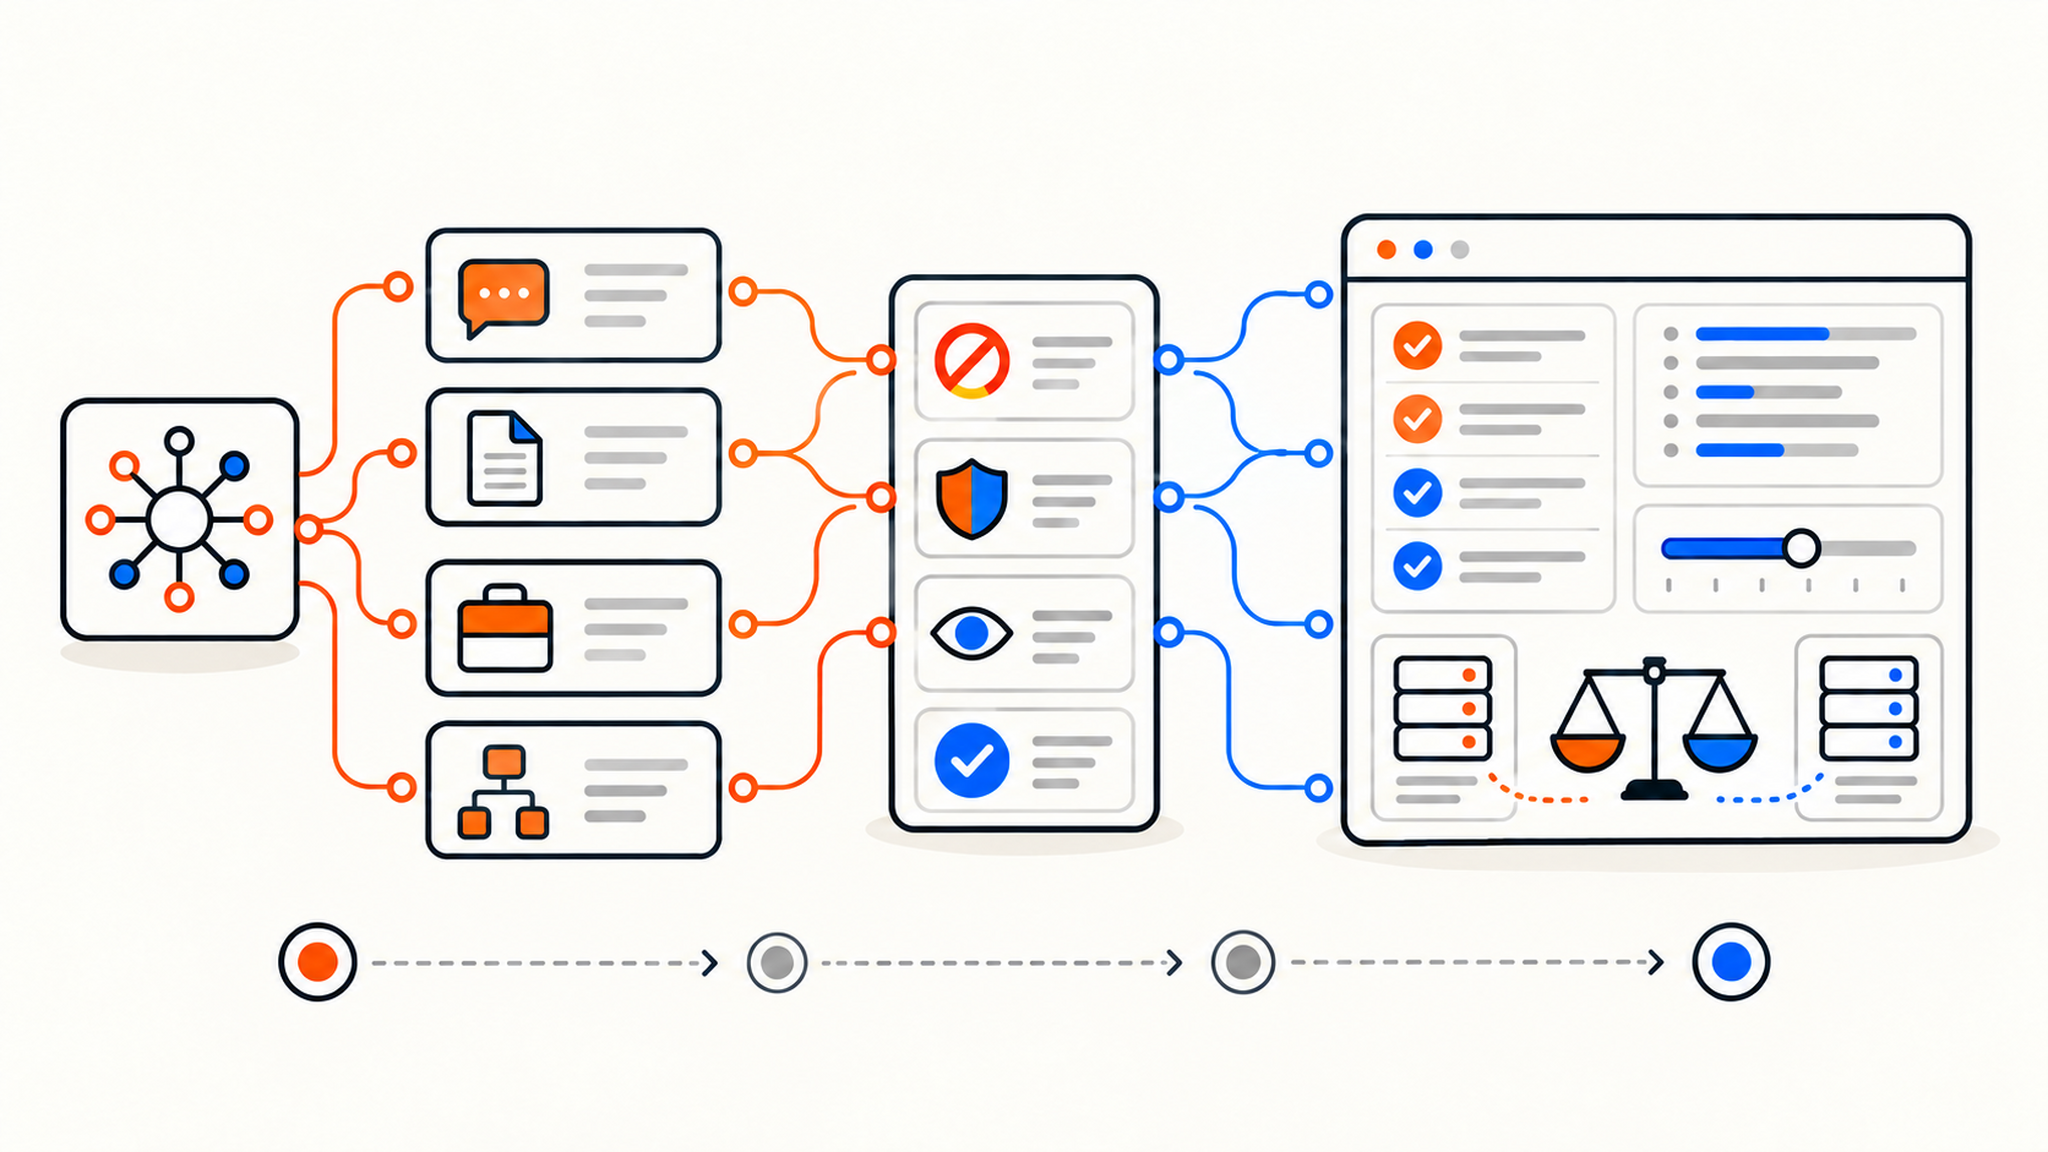
Een AI-functie kan via vrijwel elk hulpmiddel je bedrijf binnenkomen: een chatbot voor klantenservice, een recruitmentplatform, een schrijfassistent of software die helpt aanvragen te beoordelen. Je hoeft zelf geen model te ontwikkelen om verantwoordelijkheden te hebben onder de Europese AI-verordening.
De lastige vraag is welke verantwoordelijkheden van toepassing zijn. Een AI-abonnement afnemen, een chatbot onder je eigen merk bouwen en AI gebruiken om sollicitanten te rangschikken, zijn verschillende activiteiten, ook als daar hetzelfde onderliggende model achter zit.
Deze gids legt uit waarop de Europese AI-verordening van toepassing is, hoe de risicocategorieën werken, wat het verschil is tussen aanbieders en gebruiksverantwoordelijken en hoe een bedrijf zijn AI-gebruik kan beoordelen. Ook maken we onderscheid tussen eisen die al gelden en eisen met een latere deadline.
Wat de Europese AI-verordening is
De AI-verordening is Verordening (EU) 2024/1689, het eerste brede juridische kader voor artificiële intelligentie dat door een grote jurisdictie is aangenomen. De verordening trad op 1 augustus 2024 in werking. Omdat het om een verordening gaat en niet om een richtlijn, geldt ze rechtstreeks in elke lidstaat en hoeft ze niet eerst in nationale wetgeving te worden omgezet.
De kern is een risicogebaseerde structuur. De verordening behandelt "AI" niet als één categorie, maar deelt toepassingen in op basis van risico en stemt de verplichtingen daarop af. Een spamfilter en een systeem dat sollicitanten beoordeelt, zijn allebei AI, maar brengen niet dezelfde mogelijke schade mee. Daarom gelden er verschillende regels.
Net als de AVG heeft de verordening ook buiten de EU bereik. Een aanbieder buiten de EU valt binnen het toepassingsgebied wanneer deze een AI-systeem in de EU in de handel brengt of wanneer de output van het systeem in de EU wordt gebruikt. Voor een bedrijf dat in de EU actief is, vormt de activiteit het praktische vertrekpunt: welk systeem wordt voor welk doel en in welke rol gebruikt?
De risicocategorieën begrijpen
De bekende uitleg aan de hand van vier categorieën is een nuttig overzicht, maar de verplichtingen volgen uit specifieke bepalingen. Transparantieregels en regels voor modellen voor algemene doeleinden kunnen met andere categorieën overlappen.
Verboden praktijken zijn toepassingen die de verordening volledig verbiedt. Daaronder vallen bepaalde vormen van sociale scoring door publieke of private partijen, manipulatieve technieken die kwetsbaarheden uitbuiten, ongerichte scraping van gezichtsafbeeldingen om databanken voor gezichtsherkenning op te bouwen, emotieherkenning op het werk en in het onderwijs met enkele beperkte uitzonderingen, en bepaalde toepassingen van biometrische identificatie op afstand in real time. Deze verboden gelden sinds 2 februari 2025.
AI-systemen met een hoog risico vormen de zwaar gereguleerde middencategorie. Het gaat om systemen die worden gebruikt in de gebieden uit de bijlagen bij de verordening, zoals werkgelegenheid en personeelsbeheer, toegang tot onderwijs, kredietwaardigheidsbeoordeling, essentiële overheidsdiensten, rechtshandhaving, migratie en kritieke infrastructuur. Ook AI die als veiligheidscomponent in al gereguleerde producten wordt toegepast, kan hieronder vallen. Aanbieders van systemen met een hoog risico krijgen eisen rond risicobeheer, datagovernance, technische documentatie, logging, menselijk toezicht en nauwkeurigheid.
Voor sommige systemen gelden specifieke transparantieverplichtingen. Dat betreft onder meer systemen die rechtstreeks met mensen communiceren en bepaalde toepassingen van gegenereerde of gemanipuleerde inhoud. Een gewone chatbot voor klantenservice roept andere vragen op dan een systeem dat beslist over toegang tot werk of krediet.
Toepassingen met een lager risico kunnen bestaan uit gewoon schrijfwerk, samenvattingen en productiviteitsfuncties, afhankelijk van doel en context. Zij vallen niet automatisch onder het conformiteitsregime voor systemen met een hoog risico. Wel kunnen eisen rond AI-geletterdheid, transparantie, privacy, consumentenbescherming of sectorspecifieke regels van toepassing blijven.
Belangrijke data op de tijdlijn
De planning is sinds de oorspronkelijke verordening gewijzigd. De verboden praktijken en verplichtingen rond AI-geletterdheid gelden sinds 2 februari 2025. De verplichtingen voor AI-modellen voor algemene doeleinden werden op 2 augustus 2025 van toepassing, met overgangsregels voor bestaande modellen.
Per oktober 2026 weerspiegelt de uitvoeringstijdlijn van de Commissie de AI-omnibus die op 27 juli 2026 in werking trad. De transparantieregels van artikel 50 gelden sinds 2 augustus 2026. De belangrijkste eisen voor systemen met een hoog risico gelden vanaf 2 december 2027 voor systemen uit bijlage III en vanaf 2 augustus 2028 voor AI die in gereguleerde producten is ingebouwd. Voor bestaande systemen kunnen aanvullende overgangsbepalingen gelden. Controleer daarom welke categorie precies op jouw systeem van toepassing is.
De rolvraag: aanbieder, gebruiksverantwoordelijke of allebei
Je rol bepaalt welke verplichtingen gelden. Een bedrijf kan aanbieder, gebruiksverantwoordelijke of beide zijn.
Een aanbieder ontwikkelt een AI-systeem of -model, of laat dit ontwikkelen, en brengt het onder de eigen naam in de handel of stelt het in gebruik. Een gebruiksverantwoordelijke gebruikt een AI-systeem onder eigen verantwoordelijkheid in een beroepsmatige context. Zuiver persoonlijk, niet-beroepsmatig gebruik valt buiten de definitie van gebruiksverantwoordelijke. Gebruik van hetzelfde hulpmiddel voor het werk vraagt om een afzonderlijke beoordeling.
Als je binnen je bedrijf een AI-gestuurde recruitment- of klantenservicedienst van een leverancier gebruikt, kun je gebruiksverantwoordelijke zijn. Bouw je een systeem en stel je het onder je eigen naam in gebruik, dan kun je aanbieder zijn, ook bij intern gebruik. De ontwikkelaar van een onderliggend AI-model voor algemene doeleinden kan een andere aanbieder zijn dan het bedrijf dat de uiteindelijke toepassing aanbiedt.
Je rol kan veranderen als je je eigen naam of merk op een systeem zet, het ingrijpend wijzigt of het beoogde doel verandert. Ga er niet van uit dat de softwareleverancier alle verplichtingen namens jou afhandelt. Leg vast welke organisatie het model levert, welke het systeem levert en wie bepaalt hoe het wordt gebruikt. Ook importeurs en distributeurs kunnen verantwoordelijkheden hebben wanneer zij systemen op de markt brengen.
Wat dit betekent voor dagelijks zakelijk gebruik
Begin met AI-geletterdheid. Artikel 4, zoals gewijzigd in juli 2026, verplicht aanbieders en gebruiksverantwoordelijken om de ontwikkeling van AI-geletterdheid van medewerkers in de juiste context te ondersteunen. De bepaling vereist uitdrukkelijk niet dat voor elke afzonderlijke persoon een specifiek niveau wordt gegarandeerd. Passende training en richtlijnen blijven nuttig, maar er bestaat geen algemeen verplicht certificaat.
Daarna komt transparantie, als je systeem met mensen in aanraking komt. Volgens artikel 50 moeten aanbieders van systemen die bedoeld zijn om rechtstreeks met mensen te communiceren, deze zo ontwerpen dat gebruikers weten dat zij met AI te maken hebben, tenzij dat in de context vanzelfsprekend is. Dit is een ontwerpverplichting voor aanbieders, geen algemene verplichting voor elke gebruiksverantwoordelijke. Gebruiksverantwoordelijken die beeld-, audio- of videomateriaal genereren of manipuleren dat een deepfake vormt, moeten dat bekendmaken. Ook met AI gegenereerde tekst die wordt gepubliceerd om het publiek over zaken van algemeen belang te informeren, moet als zodanig worden aangeduid, tenzij de tekst door een mens is beoordeeld en iemand de redactionele verantwoordelijkheid draagt.
Bij een gewoon intern hulpmiddel voor schrijven of samenvatten begin je met richtlijnen voor medewerkers, privacy en duidelijke afspraken over waarvoor mensen op de output mogen vertrouwen. Een chatbot voor klanten vraagt daarnaast om de toepasselijke transparantiemaatregelen voor gebruikers. Deze voorbeelden vereisen niet automatisch een conformiteitsbeoordeling voor systemen met een hoog risico, maar het beoogde doel blijft bepalend.
Een functieomschrijving samenvatten is bijvoorbeeld iets anders dan kandidaten rangschikken. Een werknemer die met een schrijfassistent een zin verbetert, doet iets anders dan een werkgever die AI gebruikt om de prestaties van die werknemer te beoordelen. Beoordeel het werkelijke proces in plaats van de software alleen op productnaam in te delen.
De situatie verandert als het om een systeem met een hoog risico gaat. Werving, kredietbeoordeling en toegang tot bepaalde essentiële diensten kunnen onder bijlage III vallen, afhankelijk van de classificatieregels en uitzonderingen in de verordening. Bereid je voor op de toepasselijke deadline. De verplichtingen kunnen betrekking hebben op toezicht, monitoring, logbestanden, kennisgevingen en, voor bepaalde gebruiksverantwoordelijken, een grondrechteneffectbeoordeling. Veel van deze besluiten vallen nu al onder andere wetgeving.
Hoe zit het met opensourcemodellen?
De verordening bevat een gedeeltelijke uitzondering voor AI die onder vrije en opensourcelicenties wordt uitgebracht. Die uitzondering wordt vaak ten onrechte als een volledige vrijstelling gelezen. Dat is zij niet.
Voor opensource-AI-systemen en modellen voor algemene doeleinden gelden afzonderlijke bepalingen. Aanbieders van opensourcemodellen voor algemene doeleinden die aan de voorwaarden voldoen, zijn vrijgesteld van enkele documentatieverplichtingen uit artikel 53. De verplichtingen voor auteursrechtbeleid en een samenvatting van de trainingsinhoud blijven wel gelden. Alleen modelgewichten downloadbaar maken, bewijst niet dat een model aan de voorwaarden voldoet. De uitzondering geldt niet voor modellen voor algemene doeleinden met systeemrisico of voor verboden praktijken. Ook laat zij de regels voor systemen met een hoog risico en de transparantieverplichtingen uit artikel 50 onverlet.
Voor een bedrijf dat een AI-hulpmiddel gaat gebruiken, is de licentie slechts één onderdeel van de beoordeling. Je verantwoordelijkheden volgen uit je rol en het doel van het systeem. Een open-weightmodel dat sollicitanten rangschikt, kan nog steeds onder het regime voor systemen met een hoog risico vallen. Gratis downloaden levert voor die toepassing geen vrijstelling op.
Hoe de AI-verordening zich verhoudt tot de AVG en andere regels
De AI-verordening vervangt de AVG niet. Verwerkt een AI-proces persoonsgegevens in prompts, documenten, output of logbestanden, dan moet je nog steeds de rechtsgrond, transparantie, bewaartermijnen, beveiliging en rechten van betrokkenen beoordelen.
Dat geldt zowel bij een abonnementsdienst als bij een API van een derde of een systeem dat je zelf beheert. Controleer de rol van de leverancier, het contract en of een verwerkersovereenkomst nodig is. Breng in kaart waar gegevens naartoe gaan, wie er toegang toe heeft en wat ermee gebeurt nadat de taak is afgerond.
Compliance-documentatie van een AI-leverancier kan helpen, maar bepaalt niet of je eigen gebruik rechtmatig is. Een hulpmiddel dat geschikt is voor openbare marketingteksten kan een heel andere beoordeling vereisen voordat het personeelsdossiers of gezondheidsgegevens van klanten verwerkt.
Ook arbeidsrecht, consumentenbescherming, auteursrecht en sectorspecifieke regels kunnen gelden. Dat een systeem niet in de categorie met een hoog risico valt, betekent niet dat een bedrijf die verplichtingen kan negeren.
Zo beoordeel je AI-gebruik binnen je bedrijf
Begin met een inventarisatie van de AI-systemen die je bedrijf gebruikt of aanbiedt. Neem ingebouwde functies in aangeschafte software, abonnementen van medewerkers, hulpmiddelen voor klanten en intern ontwikkelde systemen mee. Leg vast wat elk systeem doet, wie het gebruikt en of het persoonsgegevens verwerkt of besluiten over mensen beïnvloedt. Veel teams vinden daarbij vergeten AI-functies terug, zoals een plug-in in de helpdesksoftware of een functie die documenten automatisch van labels voorziet.
Toets vervolgens elke toepassing aan de verboden praktijken en de bepalingen voor systemen met een hoog risico. Valt een toepassing daar niet onder, controleer dan welke transparantie- en geletterdheidsregels nog wel gelden. Koppel de motivering aan het beoogde doel en beoordeel deze opnieuw als dat doel verandert.
Bepaal daarna je rol. Gebruik je een systeem van een leverancier, stel je een eigen systeem in gebruik of verkoop je een systeem onder je eigen naam? Alleen intern gebruik geeft daarop geen definitief antwoord. Leg de rol, leveranciersrelaties en verantwoordelijke partij voor elke relevante verplichting vast.
Voer passende richtlijnen voor medewerkers en transparantiemaatregelen in. Bepaal welke gegevens werknemers in AI-hulpmiddelen mogen invoeren, wanneer output moet worden gecontroleerd, hoe gebruikers waar nodig worden geïnformeerd en wie fouten of klachten afhandelt. Houd bij welke trainingen, controleprocedures en kennisgevingen je hebt ingevoerd.
Breng ten slotte de toepasselijke deadlines in kaart en wijs een eigenaar aan. Een bedrijf dat een gewone chatbot gebruikt, heeft een ander voorbereidingsplan nodig dan een bedrijf dat een systeem met een hoog risico aanbiedt. Controleer de documentatie van leveranciers, pas contracten waar nodig aan en vraag specialistisch advies als de classificatie of de gevolgen voor mensen onduidelijk zijn. Herhaal de beoordeling zodra je een nieuwe AI-functie toevoegt of een bestaand proces wijzigt.
Tot slot
De Europese AI-verordening raakt bedrijven die AI gebruiken én bedrijven die AI ontwikkelen. Je verantwoordelijkheden hangen af van het beoogde doel van het systeem, je rol en de toepasselijke bepalingen. Het enkele feit dat je een abonnement hebt gekocht of het hulpmiddel zelf hebt gebouwd, geeft niet de doorslag.
Breng eerst in kaart welke AI je bedrijf gebruikt. Zoek naar verboden toepassingen en toepassingen die mogelijk onder de categorie met een hoog risico vallen, controleer de verantwoordelijkheden van aanbieders en gebruiksverantwoordelijken, pas de relevante transparantiemaatregelen toe en bewaak de juiste deadlines. Neem de AVG en andere bestaande regels in dezelfde beoordeling mee.
Bedankt voor het lezen! Wil je toepassingen op EU-infrastructuur draaien, dan biedt QDE unmanaged KVM VPS-hosting in Amsterdam met NVMe-opslag en volledige root-toegang. De hostinglocatie is één onderdeel van datagovernance en geen bewijs dat je aan de AI-verordening voldoet.
Vragen over de hosting van je toepassingen? Neem contact op met ons team om de benodigde infrastructuur te bespreken.
Veelgestelde vragen over de Europese AI-verordening
Geldt de Europese AI-verordening ook als mijn bedrijf alleen AI-hulpmiddelen gebruikt?
Dat kan. Een bedrijf dat een AI-systeem onder eigen verantwoordelijkheid gebruikt, kan gebruiksverantwoordelijke zijn, ook als de software door een leverancier is ontwikkeld. Welke verplichtingen gelden, hangt af van de toepassing en je rol.
Geldt elk AI-hulpmiddel als hoog risico?
Nee. De verordening wijst specifieke toepassingen en productcategorieën met een hoog risico aan, met voorwaarden en uitzonderingen voor de classificatie. Gewoon schrijven of samenvatten is iets anders dan AI gebruiken om sollicitanten te rangschikken of kredietwaardigheid te beoordelen.
Wat is het verschil tussen een aanbieder en een gebruiksverantwoordelijke?
Een aanbieder ontwikkelt of laat een systeem ontwikkelen en brengt het onder de eigen naam in de handel of stelt het in gebruik. Een gebruiksverantwoordelijke gebruikt een systeem onder eigen verantwoordelijkheid in een beroepsmatige context. Eén bedrijf kan beide rollen hebben.
Valt opensourcesoftware buiten de AI-verordening?
Er bestaan specifieke uitzonderingen voor kwalificerende opensourcesystemen en -modellen, maar geen algemene vrijstelling voor elk open-weightmodel of iedere zakelijke toepassing. Controleer de relevante bepaling, je rol en het doel van het systeem.
Moeten klanten weten wanneer ze met een AI-chatbot praten?
Artikel 50 legt een informatieplicht op aan aanbieders van systemen die bedoeld zijn om rechtstreeks met mensen te communiceren, tenzij in de context duidelijk is dat het om AI gaat. Een bedrijf dat het systeem gebruikt, doet er goed aan na te gaan of de vereiste mededeling zijn gebruikers bereikt.
Welke boetes kent de Europese AI-verordening?
Voor verboden praktijken kan de boete oplopen tot €35 miljoen of 7% van de wereldwijde jaaromzet, voor de meeste andere overtredingen tot €15 miljoen of 3%, en voor onjuiste informatie aan autoriteiten tot €7,5 miljoen of 1%. Voor mkb-bedrijven geldt doorgaans het laagste toepasselijke maximum in euro's of omzetpercentage; voor andere ondernemingen meestal het hoogste. Het werkelijke boeterisico hangt af van de overtreding, de betrokken partij en de toepasselijke bepalingen.
Dek je met naleving van de AI-verordening ook de AVG af?
Nee. De regels behandelen verschillende onderwerpen en kunnen naast elkaar gelden. Als een AI-proces persoonsgegevens verwerkt, moet je de AVG-verplichtingen afzonderlijk beoordelen, waaronder de rechtsgrond, informatieverstrekking, gegevensminimalisatie, verwerkerscontracten en eventuele internationale doorgiften.