Online bewijzen wie je bent, gaat in Europa nog altijd opvallend omslachtig. Afhankelijk van het land en de dienst moet je een foto van je paspoort maken, een selfievideo opnemen, inloggen via een nationale eID die over de grens niet werkt of dagen wachten op een handmatige controle.
Met eIDAS 2.0 wil de EU die lappendeken vervangen door één samenhangend systeem: een digitale-identiteitswallet op je telefoon die in elke lidstaat werkt, alleen de attributen deelt die een dienst werkelijk nodig heeft en door een vastgestelde groep bedrijven en overheidsinstanties wordt geaccepteerd.
Sommige diensten moeten de wallet accepteren; andere mogen zelf kiezen of ze deze toevoegen. Of de verplichting voor jou geldt, hangt af van je authenticatie-eisen, de omvang van je bedrijf en het soort dienst dat je aanbiedt.
Van eIDAS naar eIDAS 2.0
De oorspronkelijke eIDAS-verordening uit 2014 schiep een EU-breed kader voor elektronische identificatie en vertrouwensdiensten. De verordening gaf elektronische handtekeningen, zegels en tijdstempels een juridische status. Ook regelde zij de wederzijdse erkenning van nationale eID-stelsels, zodat een burger van de ene lidstaat in beginsel met zijn nationale eID toegang kon krijgen tot overheidsdiensten in een andere lidstaat.
In de praktijk verliep de invoering ongelijkmatig. Nationale stelsels liepen sterk uiteen, het bedrijfsleven maakte er weinig gebruik van en veel burgers beschikten helemaal niet over een aangemeld eID-middel. Grensoverschrijdend gebruik bleef buiten een handvol overheidsdiensten vooral theorie.
Verordening (EU) 2024/1183, meestal eIDAS 2.0 genoemd, wijzigt de oorspronkelijke verordening om die tekortkomingen aan te pakken. Zij trad op 20 mei 2024 in werking. Het belangrijkste onderdeel is de Europese portemonnee voor digitale identiteit, doorgaans EUDI Wallet genoemd.
Wat de EU-wallet voor digitale identiteit is
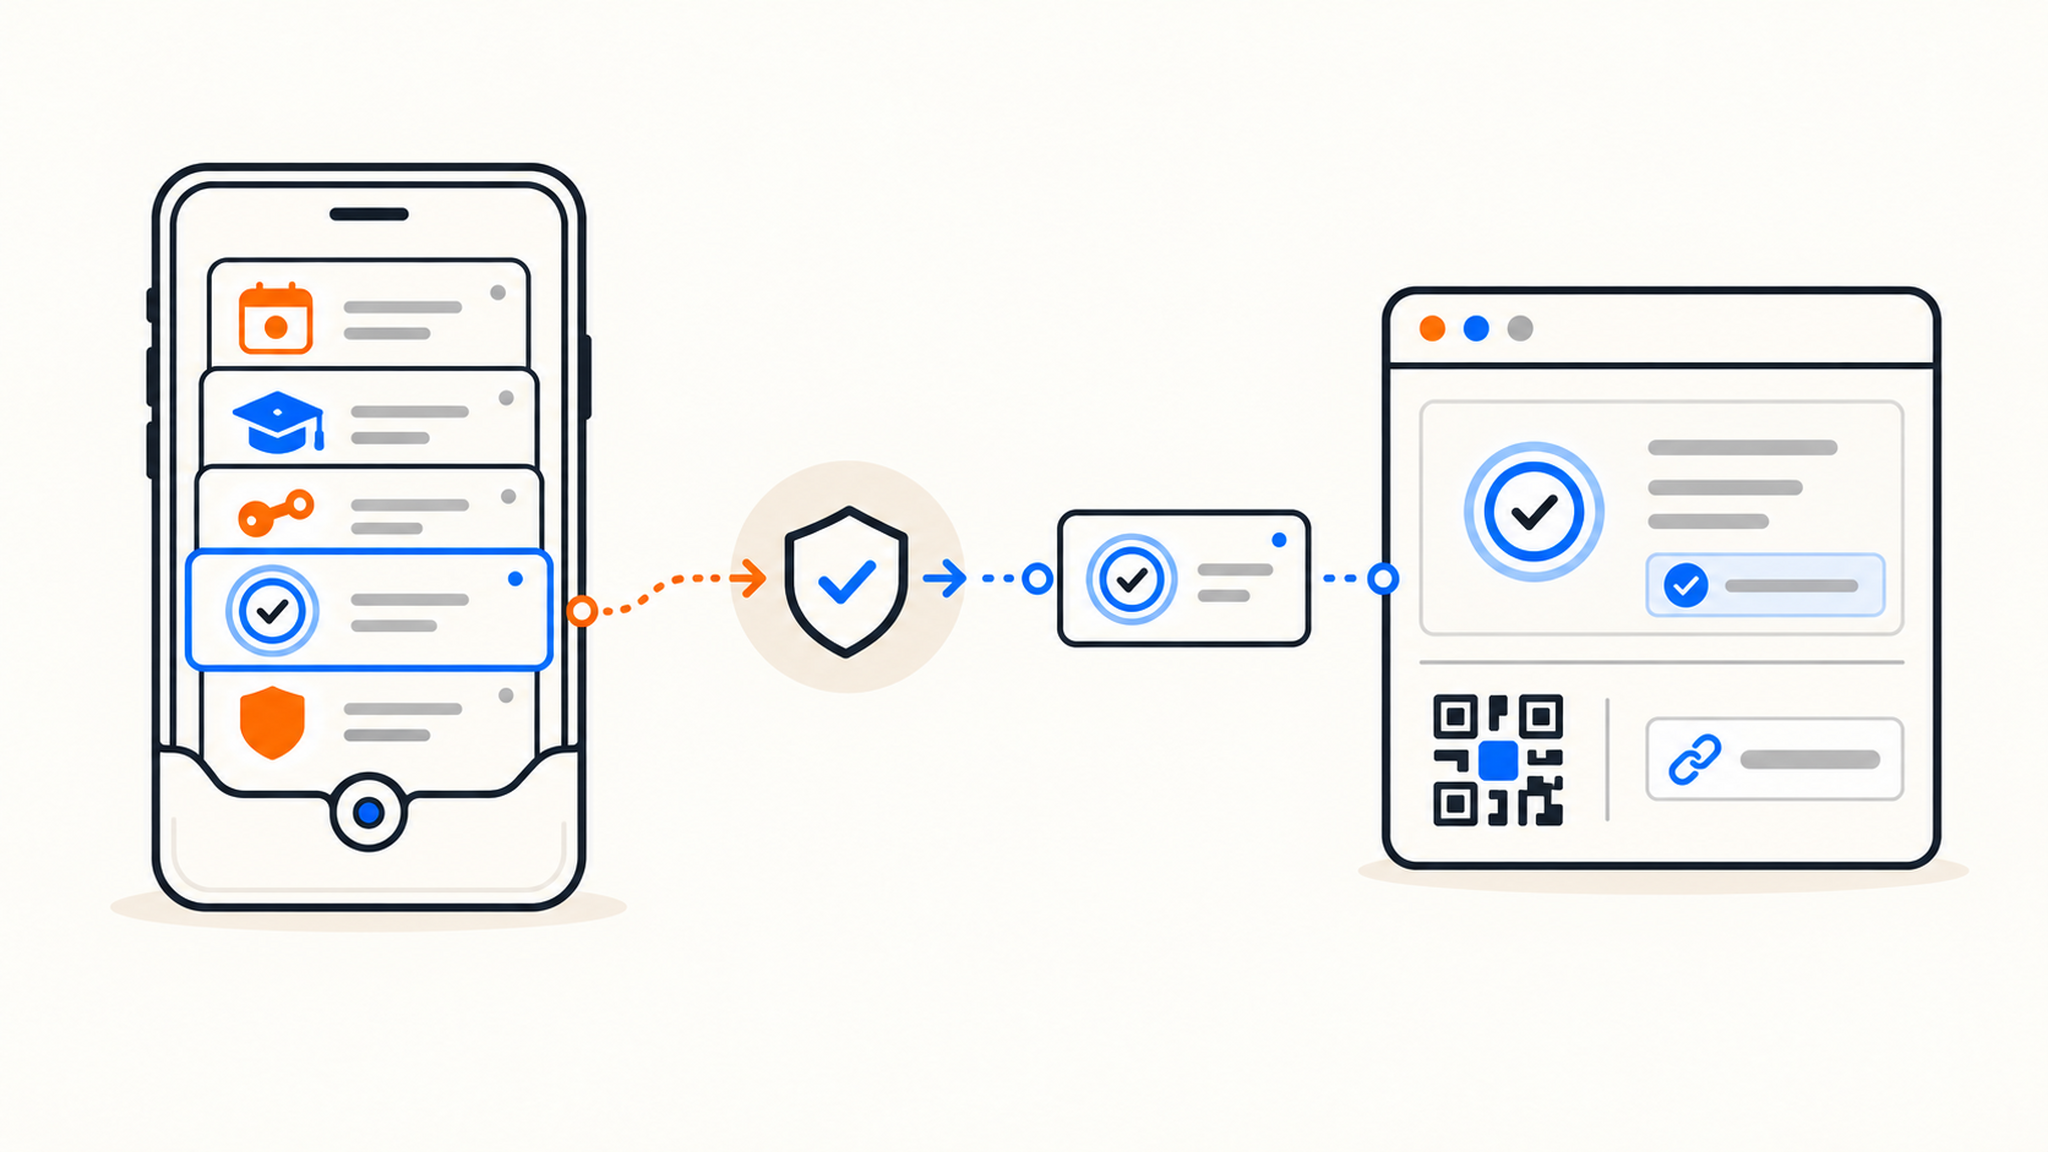
De EUDI Wallet is een app die door elke lidstaat wordt verstrekt of erkend en geverifieerde identiteitsgegevens en andere bewijsstukken op het apparaat van de gebruiker bewaart. Er komt dus niet één EU-brede app. Elk land geeft een eigen wallet uit of certificeert er een, maar alle wallets volgen hetzelfde technische raamwerk en werken daardoor over de grens.
Een wallet bevat persoonsidentificatiegegevens: de belangrijkste geverifieerde identiteitsattributen, zoals naam en geboortedatum, die door de lidstaat zijn afgegeven. Daarnaast kan de wallet elektronische attesteringen van attributen bevatten. Denk aan een rijbewijs, universitair diploma, beroepskwalificatie of leeftijdsbewijs, afgegeven door een overheidsinstantie of gekwalificeerde private aanbieder.
Gebruikers kunnen met de wallet ook gekwalificeerde elektronische handtekeningen zetten. Lidstaten moeten dat voor niet-beroepsmatig gebruik gratis beschikbaar stellen. Alleen dat al kan veranderen hoe consumenten contracten en formulieren ondertekenen.
De functies die voor bedrijven van belang zijn
Selectieve verstrekking is de belangrijkste privacyfunctie. Hoeft een dienst alleen te weten of iemand ouder dan 18 is, dan kan de wallet precies dat attribuut delen in plaats van een volledige naam, geboortedatum en documentnummer. Een bedrijf kan zo de leeftijd controleren zonder een identiteitsdocument op te slaan.
De gebruiker houdt bij elke uitwisseling de regie. Elk verzoek laat zien welke dienst gegevens vraagt en om welke gegevens het gaat. De gebruiker kan het verzoek goedkeuren of weigeren. De wallet houdt een transactielogboek bij, zodat gebruikers kunnen terugzien wie om welke gegevens vroeg en verdachte verzoeken bij hun nationale toezichthouder voor gegevensbescherming kunnen melden.
Vertrouwende partijen, de term die de verordening gebruikt voor diensten die de wallet accepteren, moeten zich bij hun lidstaat registreren en aangeven welke gegevens zij willen opvragen. De wallet toont de geregistreerde identiteit van de aanvrager. Daardoor wordt het voor een phishingsite veel moeilijker om zich als een legitieme dienst voor te doen.
Belangrijke data
De verordening is al van kracht, maar welke verplichtingen gelden, hangt af van de uitvoeringshandelingen van de Commissie waarin de technische normen staan. De eerste reeks werd eind 2024 aangenomen. Lidstaten moeten binnen 24 maanden na de inwerkingtreding van de relevante uitvoeringshandelingen ten minste één wallet aan hun burgers aanbieden. Daarmee ligt de uiterste datum rond eind 2026.
De verplichte acceptatie volgt later. Private vertrouwende partijen die binnen het toepassingsgebied vallen, moeten de wallet binnen 36 maanden na de relevante uitvoeringshandelingen accepteren. Die verplichting komt daardoor eind 2027 te liggen. Overheidsinstanties die online diensten met elektronische identificatie aanbieden, moeten de wallet eveneens accepteren.
Nationale invoeringen lopen niet gelijk op. Verschillende landen hebben grootschalige pilots uitgevoerd en de Commissie heeft daarnaast een app voor leeftijdsverificatie getest die op hetzelfde technische raamwerk is gebouwd. Volg daarom de voortgang in je eigen land. Voor je gebruikers is het moment waarop de wallet breed wordt gebruikt belangrijker dan de formele wettelijke deadline.
Moet je website de wallet ondersteunen?
Voor de meeste kleine bedrijven is het antwoord nee. De acceptatieplicht geldt voor een afgebakende groep, niet voor elke website met een inlogpagina.
Artikel 5 septies geldt voor private vertrouwende partijen die op grond van nationaal of EU-recht, of krachtens een contract, sterke gebruikersauthenticatie voor online identificatie moeten toepassen. Micro-ondernemingen en kleine ondernemingen volgens de aangehaalde EU-definitie zijn uitdrukkelijk uitgezonderd. De verordening noemt sectoren waarin dit vaak speelt, waaronder bank- en financiële diensten, vervoer, energie, gezondheid, sociale zekerheid, postdiensten, telecommunicatie, digitale infrastructuur, onderwijs en drinkwater. Alleen actief zijn in zo'n sector is niet voldoende. Controleer de eis voor sterke authenticatie, de vrijstelling op basis van ondernemingsgrootte en de toepasselijke deadline voordat je concludeert dat acceptatie verplicht is.
Zeer grote onlineplatforms die onder de Digital Services Act als zodanig zijn aangewezen, hebben een afzonderlijke acceptatieplicht wanneer zij authenticatie vereisen. Daarbij moet de gebruiker vrijwillig om de wallet vragen en mogen alleen de minimaal benodigde gegevens worden verwerkt. De wallet moet als extra optie worden geaccepteerd en mag niet als enige inlogmethode worden opgelegd. Gebruikers kunnen niet worden gedwongen de wallet te gebruiken.
Alle andere partijen mogen zelf kiezen. Een doorsnee webwinkel, SaaS-app of communitywebsite heeft geen verplichting, al kunnen er goede redenen zijn om de wallet vrijwillig te ondersteunen.
Waarom je de wallet vrijwillig zou invoeren
Leeftijdsverificatie is de meest voor de hand liggende toepassing. Verkoop je leeftijdsgebonden producten of bied je inhoud aan waarvoor een leeftijdscontrole nodig is, dan kun je via selectieve verstrekking alleen laten bevestigen dat iemand ouder dan 18 is. Je hoeft geen kopie van een identiteitsbewijs te bewaren. Dat verlaagt de drempel voor gebruikers én beperkt de hoeveelheid gevoelige persoonsgegevens in je database.
KYC en onboarding vormen een tweede toepassing. Bedrijven die nu identiteiten controleren, van marktplaatsen die verkopers verifiëren tot platforms die zakelijke klanten beoordelen, betalen voor documentscans of handmatige controles. Een cryptografisch geverifieerd bewijsstuk uit de wallet is sneller en betrouwbaarder dan een geüploade foto.
Er is ook een AVG-voordeel. Minder gegevens verzamelen is eenvoudiger te rechtvaardigen, beveiligen en verwijderen. Leeftijd of identiteit verifiëren zonder documenten te bewaren, is een sterkere uitgangspositie dan een map vol paspoortscans aanhouden.
Hoe de integratie technisch werkt
Het wallet-ecosysteem is op open standaarden gebouwd, wat gunstig is als je je eigen infrastructuur beheert. De Commissie publiceert een Architecture and Reference Framework en referentie-implementaties op GitHub.
Voor het presenteren van bewijsstukken wordt OpenID for Verifiable Presentations gebruikt, onderdeel van de OpenID for Verifiable Credentials-specificaties van de OpenID Foundation. De bewijsstukken zelf zijn beschikbaar in twee formaten: SD-JWT VC, een JSON-formaat voor selectieve verstrekking, en het ISO/IEC 18013-5 mdoc-formaat dat oorspronkelijk voor mobiele rijbewijzen is ontwikkeld.
In de praktijk treedt je dienst op als verifier. De dienst maakt een presentatieverzoek waarin staat welke attributen nodig zijn. De wallet van de gebruiker antwoordt met een ondertekende presentatie. De verifier controleert vervolgens het vertrouwen in de uitgever, de handtekeningen, geldigheid en waar van toepassing intrekkingsstatus, binding aan de houder en binding aan het verzoek, zoals audience en nonce. Gebruik een onderhouden implementatie; alleen een handtekening controleren is geen volledig verificatieproces. Op een desktop kan de gebruiker een QR-code scannen, terwijl op een mobiel apparaat een deep link de wallet-app opent.
Je voorbereiden als vertrouwende partij
Bepaal eerst of de verplichting voor jou geldt. Controleer of je sector en huidige authenticatie-eisen je onder de verplichte acceptatie van eind 2027 brengen. Kijk ook naar de vrijstelling voor micro-ondernemingen en kleine ondernemingen. Bij twijfel kun je terecht bij je sectorale toezichthouder of nationale eIDAS-toezichthouder.
Bepaal daarna welke attributen je werkelijk nodig hebt. Selectieve verstrekking helpt alleen als je minder vraagt. Koppel daarom elk gebruiksdoel aan de minimale gegevensset: bewijs van leeftijd, woonland, geverifieerde naam of een specifiek bewijsstuk.
Volg vervolgens het nationale registratieproces. Vertrouwende partijen moeten zich bij hun lidstaat registreren voordat wallets hun verzoeken accepteren. Elk land richt daarvoor een eigen procedure in. Doorgaans ontvang je een toegangscertificaat voor vertrouwende partijen waarmee de wallet je dienst kan herkennen.
Kies daarna je integratieroute. Je kunt zelf een verifier bouwen met de referentiebibliotheken, een opensource-identiteitsplatform gebruiken zodra dit ondersteuning voor OpenID for Verifiable Credentials toevoegt, of verificatie als dienst inkopen. Door de verifier zelf te hosten, blijven identiteitsgegevens buiten systemen van derden. Dat past goed bij teams die hun authenticatie al op een VPS onder EU-recht draaien.
Test ten slotte voordat de gebruikers komen. Er bestaan referentiewallets en testomgevingen waarmee je het verificatieproces kunt bouwen en valideren voordat nationale wallets op grote schaal worden gebruikt.
Tot slot
Met eIDAS 2.0 krijgt iedere EU-burger rond eind 2026 toegang tot een digitale-identiteitswallet. De verplichte acceptatie voor gereguleerde sectoren en zeer grote platforms volgt eind 2027. Voor de meeste websites blijft ondersteuning vrijwillig. Dankzij selectieve verstrekking is de wallet wel een aantrekkelijke manier om leeftijd of identiteit te controleren zonder documenten op te slaan.
Val je binnen een gereguleerde sector, breng je vereisten dan nu al in kaart. Geldt de verplichting niet, let dan vooral op hoe snel je gebruikers hun nationale wallet daadwerkelijk gaan gebruiken. Dat is het beste signaal dat vrijwillige ondersteuning de ontwikkeltijd waard is.
Bedankt voor het lezen! Wil je identiteitsverificatie of authenticatie op eigen infrastructuur uitvoeren, dan biedt QDE unmanaged KVM VPS-hosting in Amsterdam, met infrastructuur in de EU, RAM en opslag die niet worden overboekt en volledige root-toegang voor je eigen softwarestack.
Vragen over je configuratie? Neem contact op met ons team, dan helpen we je een passende oplossing te vinden.
Veelgestelde vragen over eIDAS 2.0 en de EU-wallet voor digitale identiteit
Wat is de EU-wallet voor digitale identiteit?
Het is een app die door elke EU-lidstaat wordt aangeboden of erkend en geverifieerde identiteitsgegevens en andere bewijsstukken op de telefoon van een gebruiker bewaart. Gebruikers kunnen geselecteerde attributen met online diensten delen, documenten elektronisch ondertekenen en de wallet in alle lidstaten gebruiken.
Wanneer wordt de EUDI Wallet beschikbaar?
Lidstaten moeten binnen 24 maanden na de belangrijkste uitvoeringshandelingen ten minste één wallet aan hun burgers aanbieden. Daarmee ligt de deadline rond eind 2026. De feitelijke beschikbaarheid hangt af van de invoering in elk land.
Moet mijn website de EU-wallet voor digitale identiteit accepteren?
De verplichting voor de private sector geldt in het algemeen voor vertrouwende partijen die wettelijk of contractueel sterke gebruikersauthenticatie moeten toepassen. Micro-ondernemingen en kleine ondernemingen volgens de EU-definitie zijn uitgezonderd. Voor zeer grote onlineplatforms geldt een afzonderlijke verplichting. Controleer de precieze termijnen uit de uitvoeringshandelingen en eventuele sectorspecifieke regels; acceptatie door de private sector wordt eind 2027 verwacht.
Is de EU-wallet voor digitale identiteit verplicht voor burgers?
Nee. Het gebruik van de wallet is vrijwillig en gratis voor particulieren. Waar de verordening een alternatief vereist, mogen diensten de wallet niet als enige toegangsmethode opleggen.
Welke standaarden gebruikt de wallet?
Voor de presentatie van bewijsstukken wordt OpenID for Verifiable Presentations gebruikt. De bewijsstukken zijn beschikbaar als SD-JWT VC of in het ISO/IEC 18013-5 mdoc-formaat. Het Architecture and Reference Framework van de Commissie beschrijft de volledige technische opzet.
Kan ik de wallet alleen voor leeftijdsverificatie gebruiken?
Ja. Met selectieve verstrekking kan een dienst uitsluitend om bewijs vragen dat de gebruiker ouder is dan een bepaalde leeftijd, zonder naam, geboortedatum of documentnummer te ontvangen.